Faux SMS UBS ou PostFinance : reconnaître le phishing bancaire en Suisse
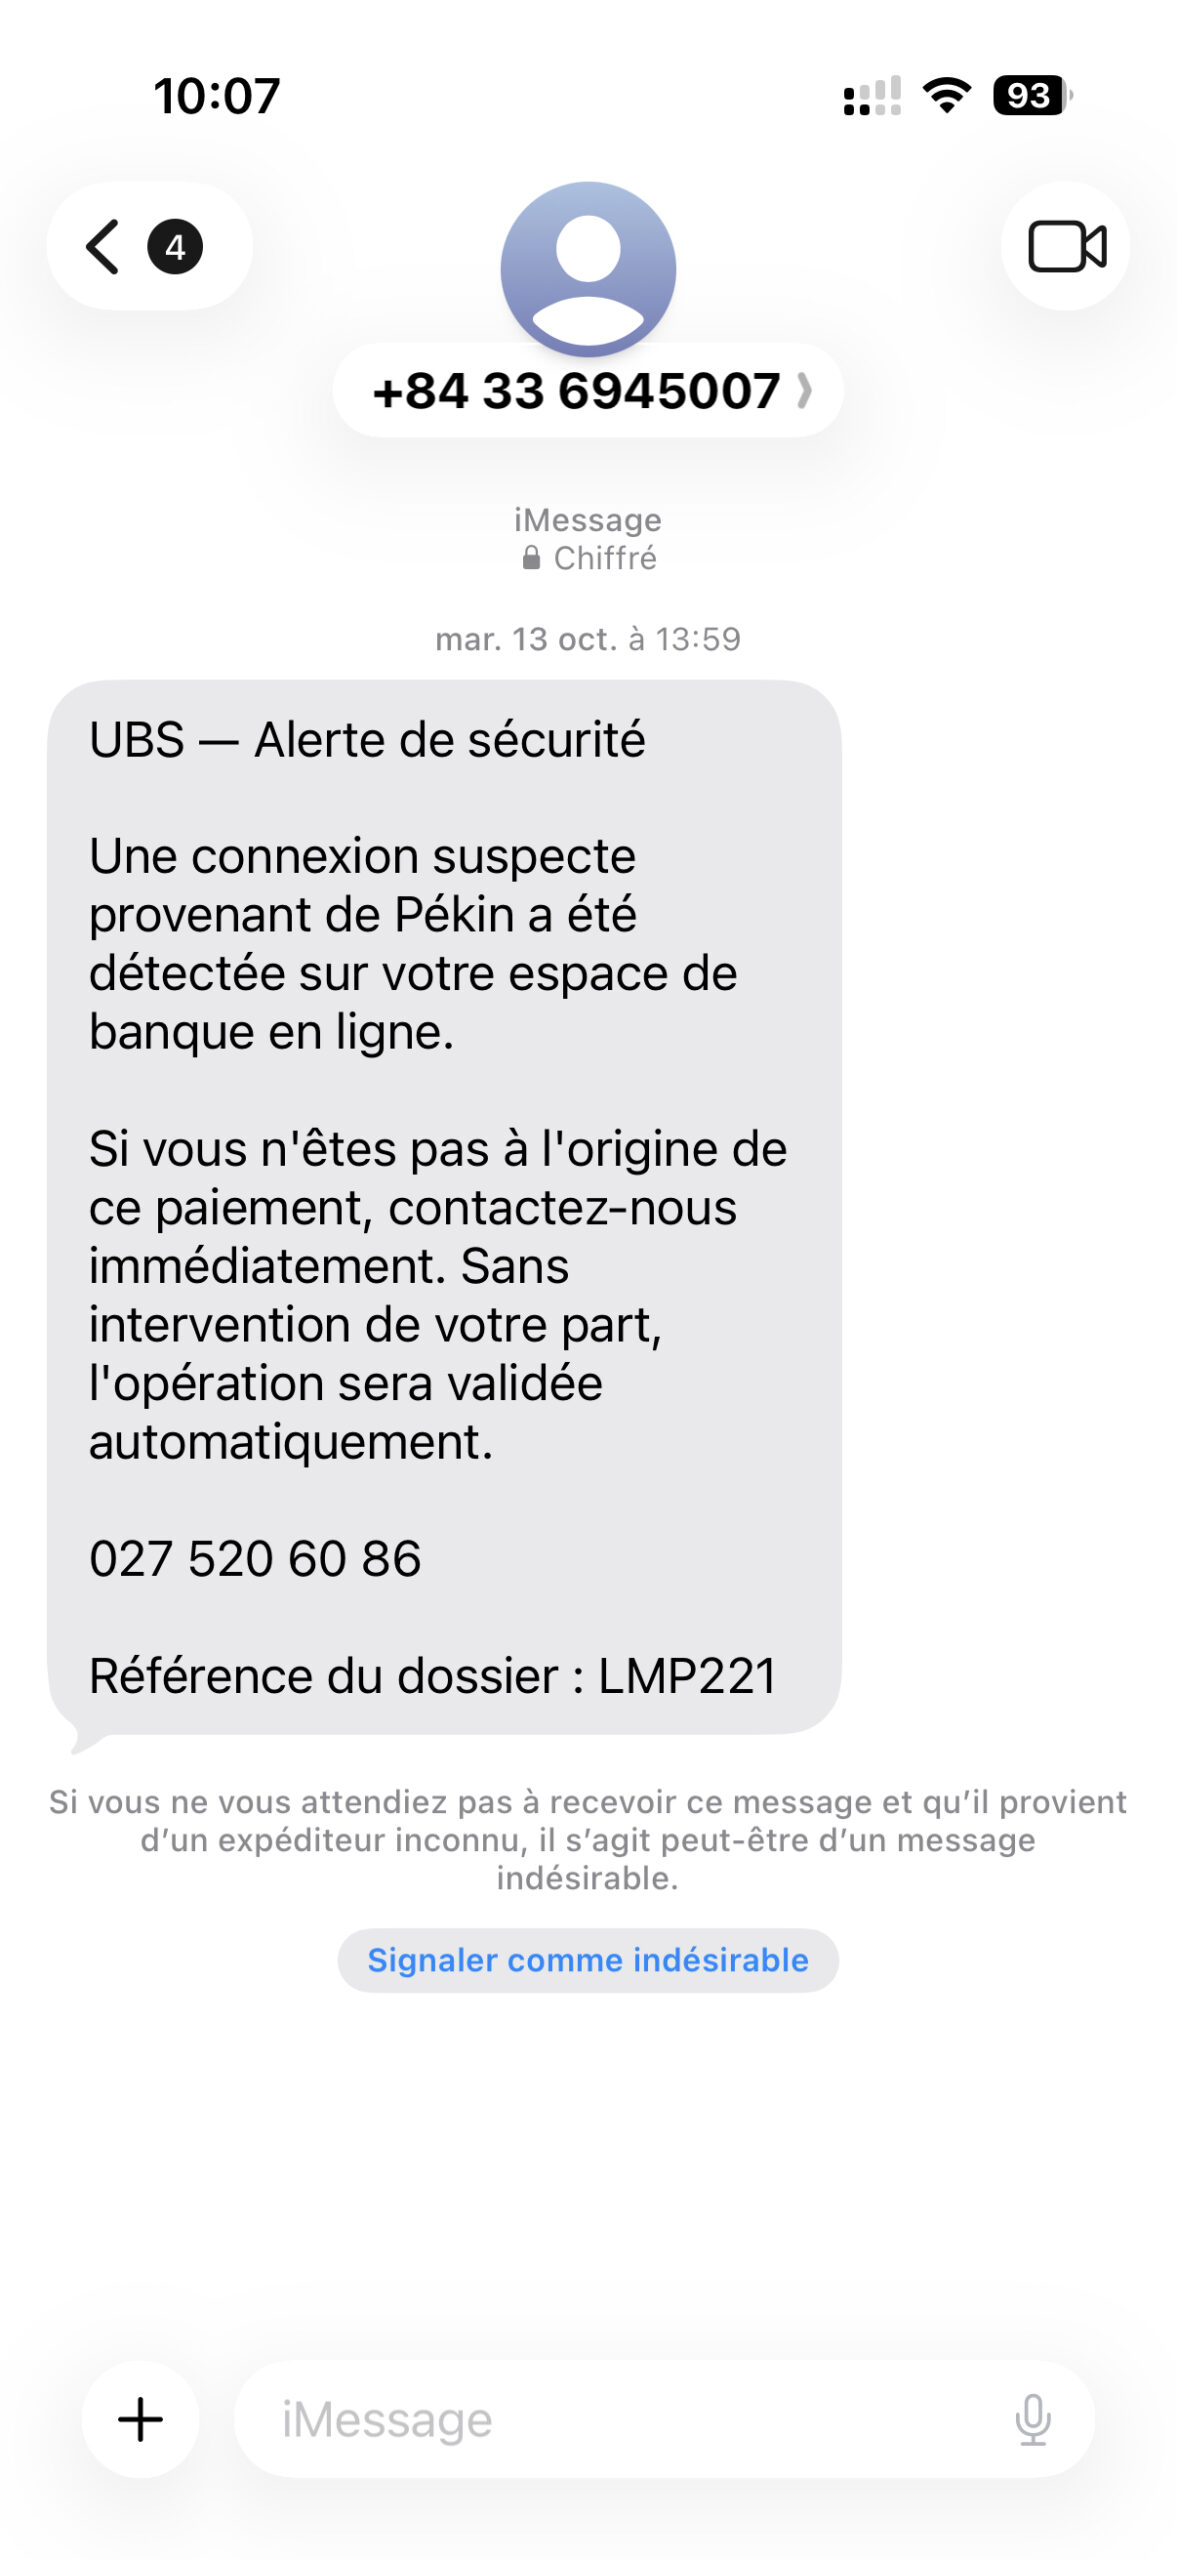
Un SMS annonce qu'une opération de plusieurs milliers de francs vient d'être débitée de votre compte UBS ou PostFinance, et vous invite à appeler un numéro suisse pour la contester. Le message est court, le ton est neutre, le numéro commence par 021 ou 022. Tout est fait pour provoquer un appel immédiat. C'est précisément ce que cherchent les escrocs : ce faux SMS bancaire n'est que la première étape d'une arnaque téléphonique qui peut vider un compte en quelques minutes.
Trois faux SMS UBS en une semaine : le scénario du rappel au 021
Le fondateur de Com&Dev en a lui-même reçu trois la semaine passée, tous au nom d'UBS. Le contenu était à chaque fois du même type : une opération de quelques milliers de francs aurait eu lieu, et pour la bloquer, il fallait téléphoner à un numéro en 021, l'indicatif de la région lausannoise. Aucun lien à cliquer, aucune faute d'orthographe flagrante, un indicatif suisse rassurant. Rien de l'image classique du phishing mal traduit.
Ce format se répand parce qu'il contourne les réflexes que beaucoup ont appris. On sait désormais qu'il ne faut pas cliquer sur un lien reçu par SMS. Mais rappeler sa « banque » pour signaler une fraude paraît être le geste responsable. C'est exactement ce sur quoi repose le piège.
Pourquoi le faux SMS demande d'appeler plutôt que de cliquer
Le SMS ne sert qu'à créer l'urgence et à vous faire composer vous-même le numéro. Une fois en ligne, un faux conseiller prend le relais. Il connaît parfois votre nom, votre banque, votre adresse, grâce à des données issues de fuites antérieures. Il vous confirme qu'une transaction suspecte est en cours et vous propose de « sécuriser » le compte.
La suite varie, mais l'objectif reste le même :
- vous faire valider dans l'application bancaire une opération présentée comme une annulation ou un remboursement, alors qu'il s'agit d'un virement sortant ;
- vous faire dicter un code reçu par SMS ou une information de connexion à l'e-banking ;
- vous faire installer un logiciel de prise en main à distance (AnyDesk, TeamViewer, QuickSupport) pour « vérifier » votre ordinateur ou votre téléphone ;
- vous faire transférer l'argent vers un prétendu compte de sécurité, qui appartient en réalité aux escrocs.
Le point le plus important à retenir : une transaction que vous avez vous-même autorisée est en règle générale considérée comme valide par la banque, même si vous avez été trompé. C'est ce qui rend ce type d'arnaque si coûteux pour les victimes.
Les signes qui trahissent un faux SMS UBS, PostFinance ou d'une autre banque suisse
- Un numéro de téléphone à rappeler dans le SMS. Les banques suisses n'envoient pas d'alerte de fraude en demandant de rappeler un numéro inscrit dans le message.
- Un montant élevé et une urgence. « Opération de 4'850 CHF », « paiement en cours », « votre compte sera bloqué » : le but est de vous faire agir avant de réfléchir.
- Un message générique. Pas de nom, pas de référence de compte réelle, juste « cher client » ou rien du tout.
- Un lien qui ne mène pas au domaine officiel. PostFinance indique par exemple que ses messages ne contiennent que des liens vers postfinance.ch. Un domaine comme « ubs-securite-ch.com » ou « postfinance-verif.net » est toujours frauduleux.
- Une incohérence avec votre situation. Un SMS UBS reçu alors que vous êtes client d'une banque cantonale, ou une alerte sur une carte que vous ne possédez pas.
- Une demande d'information sensible. Code e-banking, numéro de contrat, code reçu par SMS, données complètes de carte : aucune banque ne les demande par SMS ni par téléphone.
Ce que les banques suisses ne demandent jamais
Les principales banques du pays publient des consignes très proches. Les connaître permet de trancher en quelques secondes face à un message douteux.
UBS
UBS rappelle qu'elle ne contacte pas ses clients par téléphone, e-mail ou SMS pour leur demander de se connecter ou de révéler leurs accès, qu'elle n'envoie pas de liens vers la page de connexion de l'e-banking et qu'elle ne demande jamais le numéro de contrat ni le code PIN. Elle précise aussi qu'elle ne demande jamais d'installer un logiciel ou une application pour débloquer un appareil. Les anciens clients Credit Suisse, migrés vers les plateformes UBS, sont une cible privilégiée : les escrocs jouent sur la confusion liée aux changements d'outils et de procédures.
PostFinance
PostFinance fait partie des marques les plus usurpées en Suisse, souvent avec des messages évoquant une « activité inhabituelle » sur la carte ou des documents à confirmer. La banque indique qu'elle ne demande jamais par e-mail ou SMS de se connecter ni de fournir ses éléments de sécurité, ses données de carte ou son code TWINT, et qu'elle ne sollicite pas ces informations par téléphone. Des courriers papier avec code QR ont aussi circulé à son nom : PostFinance n'envoie pas ce type de lettre.
Raiffeisen et banques cantonales
Les clients de Raiffeisen, de la Banque Cantonale Neuchâteloise (BCN), de la Banque Cantonale Vaudoise (BCV), de la Banque Cantonale de Genève (BCGE), de la Banque Cantonale de Fribourg (BCF), de la Banque Cantonale du Jura (BCJ) ou de la Banque Cantonale du Valais (BCVs) reçoivent les mêmes variantes, simplement adaptées au nom et au logo. La règle est identique : aucune de ces banques ne demande de confirmer des données ou de se connecter à l'e-banking via un lien reçu par SMS, ni de rappeler un numéro figurant dans un message d'alerte.
Banque Migros, Valiant, Banque Cler et néobanques
Banque Migros, Valiant, Banque Cler, mais aussi les néobanques comme Yuh, Neon ou Zak, sont également usurpées. Les clients des banques sans guichet sont particulièrement exposés, car tout passe par l'application et un faux message « support » paraît plus crédible. Là encore, le seul canal fiable reste l'application officielle, ouverte par vous-même, et le numéro de contact affiché dans cette application ou sur le site officiel.
TWINT
TWINT n'est pas une banque, mais son nom apparaît souvent dans ces campagnes, en particulier avec de faux remboursements ou de fausses demandes de paiement. Un code TWINT ou une validation de paiement ne doit jamais être communiqué à un tiers, quel que soit le motif invoqué.
Le spoofing : quand le faux SMS s'affiche sous le nom de la vraie banque
Le nom de l'expéditeur affiché sur un SMS (« UBS », « PostFinance ») peut être falsifié. Dans certains cas, le faux message vient même se ranger dans le même fil de discussion que les vraies notifications de la banque, ce qui le rend très convaincant. Le même principe existe pour les appels : un escroc peut faire apparaître à l'écran un numéro qui ressemble à celui de la banque, voire le vrai numéro.
Le nom de l'expéditeur et le numéro affiché ne prouvent donc rien. Seul compte le contenu de la demande : si elle exige de rappeler un numéro, de cliquer ou de valider quelque chose dans l'urgence, elle doit être traitée comme une tentative de fraude.
SMS blasters : la Suisse romande déjà ciblée
En 2025, l'Office fédéral de la cybersécurité (OFCS, anciennement NCSC) a signalé une vague de faux SMS de contraventions de parking en Suisse romande, envoyés à des personnes qui se trouvaient réellement dans les lieux mentionnés. Les escrocs utilisaient des « SMS blasters », des appareils qui imitent une antenne de téléphonie mobile dans un rayon de quelques centaines de mètres et envoient des SMS à tous les téléphones à proximité, en contournant les filtres des opérateurs. À Genève, plusieurs personnes ont été interpellées avec ce type d'équipement dans leur véhicule, et les victimes étaient ensuite recontactées par un faux conseiller bancaire.
Cette technique explique pourquoi un faux SMS peut sembler étonnamment bien ciblé. La recevoir ne signifie pas que votre numéro ou vos données bancaires ont fuité.
Vous avez reçu le SMS : les bons réflexes
- Ne rappelez pas le numéro indiqué et ne répondez pas au message.
- Ne cliquez sur aucun lien, même pour « vérifier ».
- Ouvrez vous-même l'application de votre banque ou tapez l'adresse officielle dans le navigateur. Si une opération suspecte existait réellement, elle y apparaîtrait.
- En cas de doute, appelez votre banque au numéro figurant au dos de votre carte, dans l'application ou sur son site officiel, jamais à celui du SMS.
- Bloquez l'expéditeur puis supprimez le message après l'avoir signalé.
Ces réflexes rejoignent ceux qui permettent de reconnaître un vrai ou un faux e-mail, avec une différence de taille : sur un téléphone, l'adresse réelle d'un lien et l'identité de l'expéditeur sont beaucoup plus difficiles à vérifier.
L'ordinateur depuis lequel l'e-banking est consulté compte autant que la vigilance face aux messages : les règles pour sécuriser son e-banking sur un ordinateur partagé complètent ces réflexes.
Vous avez rappelé, cliqué ou validé : agir dans les minutes qui suivent
Si vous avez déjà parlé au faux conseiller, saisi vos accès sur une fausse page ou validé une opération, chaque minute compte.
- Appelez immédiatement votre banque via son numéro officiel pour faire bloquer l'accès e-banking, les cartes et, si possible, les virements en cours.
- Désinstallez tout logiciel de prise en main à distance installé à la demande de l'interlocuteur, et déconnectez l'appareil d'Internet s'il a été contrôlé à distance. Une assistance à distance légitime n'est jamais imposée par un appel ou un SMS non sollicité : c'est toujours le client qui en fait la demande.
- Changez vos mots de passe depuis un autre appareil fiable, en commençant par l'e-mail principal et l'e-banking.
- Déposez plainte auprès de la police cantonale, avec captures d'écran du SMS, numéro appelé, heure de l'appel et détail des opérations.
Le cas d'un client de Marin, près de Neuchâtel, montre à quelle vitesse les choses peuvent aller : après une prise de contrôle de son ordinateur, trois virements de 9'000 francs ont été exécutés en moins d'une demi-heure, sans blocage ni de la banque ni du système de carte. Le déroulement complet est détaillé dans l'article sur l'arnaque au faux support technique Microsoft. Si un logiciel a été installé, une vérification complète de l'appareil s'impose, car un accès peut persister après la fin de l'appel : la marche à suivre pour détecter et supprimer un malware couvre les points à contrôler.
Signaler le faux SMS pour protéger les autres
Un SMS frauduleux ne peut pas être simplement transféré à une adresse de signalement comme un e-mail. En Suisse, le canal officiel est le formulaire de l'Office fédéral de la cybersécurité sur report.ncsc.admin.ch, qui accepte les signalements d'appels, de SMS et de messages de messagerie. Les e-mails et liens de phishing peuvent aussi être déclarés sur antiphishing.ch, ce qui accélère la mise hors ligne des faux sites. Prévenir sa banque permet enfin d'alerter ses équipes antifraude sur une campagne en cours.
Ces signalements prennent deux minutes. Ils permettent d'identifier les numéros utilisés, de bloquer plus vite les pages frauduleuses et d'alerter d'autres clients avant qu'ils ne composent le même 021. Pour comprendre plus largement l'évolution de ces techniques, le dossier sur les nouvelles arnaques au phishing présente les variantes les plus répandues.